Identidade é o novo perímetro
Disponibilidade não comprova segurança dos acessos. Entenda como a governança de aplicações complementa SOC e observabilidade.
Leia a análise de cobertura →AppsVision · Microsoft Entra ID
Enxergue riscos em App Registrations e service principals: permissões que precisam de revisão, credenciais próximas do vencimento e aplicações sem responsável.
O AppsVision reúne informações e recomendações para orientar sua equipe de segurança e TI. A revisão de acessos, a renovação de credenciais e as demais ações de mitigação são executadas pelos responsáveis pelo ambiente.
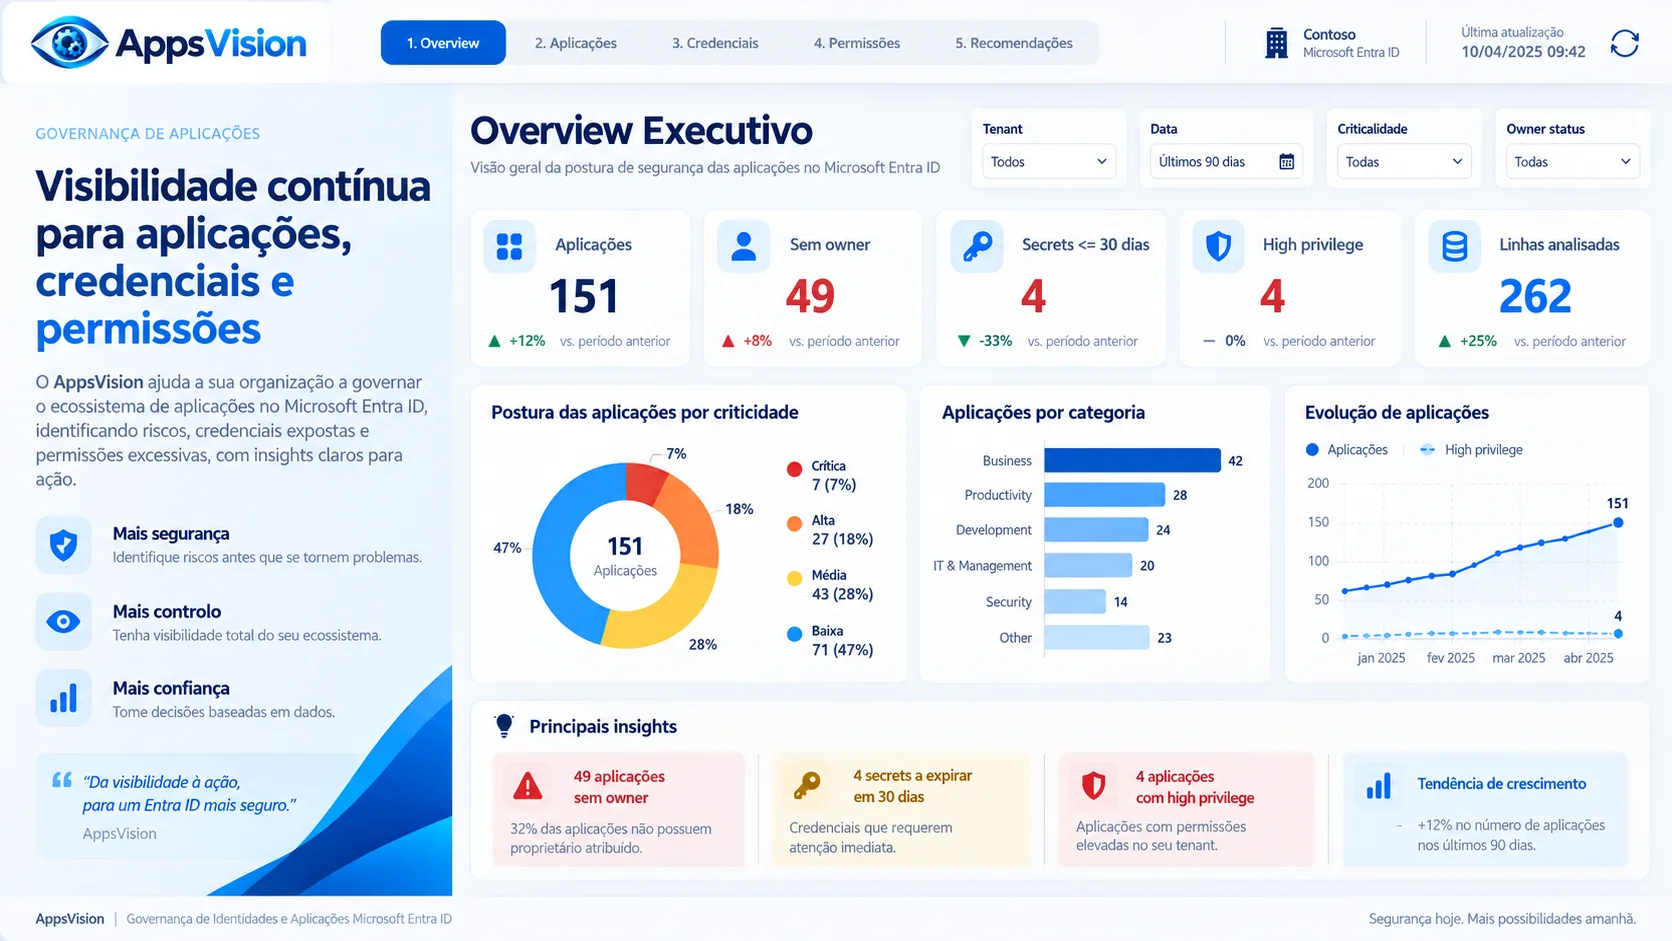
Imagens e números ilustrativos do produto. O painel de cada cliente pode apresentar diferenças conforme os dados coletados, permissões disponíveis, configuração do tenant e módulos habilitados.
Identidade, SaaS e compliance
Uma empresa padronizada em Microsoft 365 pode ter integrações externas aprovadas ou acessos que precisam de revisão. O AppsVision apoia a visibilidade dos riscos de identidades de aplicações; sua equipe valida finalidade, permissões e responsáveis e executa as ações recomendadas.
Disponibilidade não comprova segurança dos acessos. Entenda como a governança de aplicações complementa SOC e observabilidade.
Leia a análise de cobertura →Identifique AppIDs de aplicações integradas com AppsVision e revise sua aderência às políticas corporativas.
Leia o roteiro de governança →Por que AppsVision?
Apps registradas e aplicações externas conectadas ao Microsoft EntraID podem acessar dados e executar ações conforme as permissões concedidas. Permissões excessivas, credenciais expostas e aplicações sem responsável ou sem uso podem abrir caminho para acessos indevidos e vazamento de informações. Revisar acessos, credenciais e responsáveis ajuda a reduzir esses riscos.
Seu ambienteAplicações integradas ao SSO e integrações que recebem permissões para ler, enviar ou alterar dados corporativos, conforme o acesso concedido.
Sua equipeGovernança, segurança e TI, além de parceiros que apoiam a revisão de acessos, credenciais e responsáveis.
Entenda o que está conectado
O risco depende das permissões, das credenciais e do uso de cada aplicação, não apenas de sua origem.
App registrations
São os registros que definem a identidade e a configuração de uma aplicação no Microsoft EntraID da organização. Podem representar sistemas próprios, APIs ou automações.
Exemplo: uma automação que consulta dados corporativos sem uma pessoa conectada.
Enterprise applications
Essa área reúne entidades de serviço (service principals): representações locais usadas para controlar o acesso no seu ambiente. Inclui aplicações próprias e de fornecedores externos; “empresarial” não significa “externa”.
Exemplo: um serviço de terceiros autorizado a ler arquivos ou enviar e-mails.
Agentes de IA, APIs e automações podem usar identidades para obter tokens e acessar recursos autorizados. Dependendo da implementação, um agente pode usar uma identidade de aplicação, uma identidade gerenciada ou uma identidade específica de agente. O ID identifica; a identidade e suas permissões determinam em que contexto ele atua.
Exemplo: um agente de atendimento pode consultar documentos por uma API autorizada. Se receber permissões além do necessário, o impacto de uma falha aumenta. Um registro no Microsoft EntraID, isoladamente, não comprova que exista um agente de IA nem que todos os agentes estejam inventariados.
Permissões excessivas ampliam o que agentes de IA, APIs e automações podem fazer e o impacto de um erro ou comprometimento. Mesmo sem uso, uma integração com credenciais válidas e autorizações ativas pode continuar sendo uma porta de acesso aos dados. Revise a necessidade de cada permissão e, após validar as dependências com o responsável, revogue os acessos que não são mais necessários.
É nesse ponto que o AppsVision atua: reúne informações sobre permissões, credenciais, responsáveis e sinais de atividade das aplicações no Microsoft EntraID para ajudar sua equipe a identificar acessos excessivos, aplicações sem responsável e acessos cuja necessidade precisa ser reavaliada. Assim, o inventário se transforma em prioridades de revisão, inclusive para identidades usadas por agentes de IA, APIs e automações, quando presentes nos dados coletados.
O AppID é um identificador, não uma vulnerabilidade por si só. O risco depende das permissões, credenciais e controles da aplicação. O AppsVision dá visibilidade e recomendações; a redução da exposição depende das ações que sua equipe aprovar e executar.
Do inventário à revisão
Reúna os sinais de governança para definir prioridades com os responsáveis por cada integração.
Encontre registros sem responsável e organize a definição de ownership com as equipes.
Identifique credenciais expiradas ou próximas do vencimento para planejar a revisão das integrações.
Revise acessos sensíveis e avalie se as permissões concedidas continuam necessárias.
Consolide informações sobre aplicações e suas representações no tenant em uma visão de governança.
Avalie a telemetria disponível. Ausência de dados não comprova que uma aplicação esteja sem uso.
Relacione credenciais, permissões e responsáveis para apoiar decisões de segurança e operação.
Segurança de identidades de aplicações
Acessos excessivos podem ampliar o impacto de um comprometimento. Use a visão de permissões para revisar a necessidade dos acessos com o responsável e planejar a revogação do que não for necessário.
Entenda a revisão de permissõesUma credencial exposta pode ser usada para atuar como a aplicação; seu vencimento pode interromper uma integração. Consulte os metadados de validade disponíveis para planejar a renovação. Esses indicadores não comprovam vazamento de secrets.
Revise as credenciaisSem um responsável definido, revisões e respostas a incidentes podem ficar sem encaminhamento. Identifique os registros sem owner, confirme responsáveis técnicos e de negócio e formalize os acessos necessários. Ausência de owner não comprova invasão.
Defina os responsáveisComo funciona
Contrate pelo Microsoft Marketplace e conclua o onboarding com o administrador do tenant.
Consulte os dados de aplicações, owners, credenciais e permissões disponibilizados pela coleta.
Valide os sinais com os responsáveis e planeje os ajustes necessários no seu ambiente.
Microsoft Azure MarketPlace
Comece com 30 dias gratuitos, com contratação pelo Microsoft Azure MarketPlace. Após o período gratuito, aplicam-se o compromisso anual, a cobrança mensalizada e as condições apresentadas no Microsoft Azure MarketPlace.
O preço é configurado em USD. Conversão, impostos e condições de cobrança podem variar por país, perfil de faturamento e canal.
Comece gratuitamente pelo Microsoft Azure MarketPlaceJá concluiu o trial e cancelou o acesso? Contrate o AppsVision pelo Microsoft Azure Marketplace.
Contratar agoraAplicações seguras. Negócios mais fortes.
Identidades de aplicações, credenciais e permissões sem gestão ampliam a superfície de ataque.
Crescimento dos ataques baseados em identidade no 1º semestre de 2025.
Dos ataques de identidade observados pela Microsoft foram ataques massivos de senha.
Das violações analisadas no DBIR 2025 envolveram credenciais comprometidas.
Aumento em e-mails com infostealers para roubo de credenciais.
Credenciais e permissões expostas podem abrir caminho para ataques em larga escala.
Fontes dos indicadores: Microsoft Digital Defense Report 2025; Verizon DBIR 2025; IBM X-Force Threat Index 2025.
Segurança e onboarding
O administrador autoriza as permissões apresentadas no onboarding para a coleta das informações necessárias ao serviço.
Controles de acesso, associação por tenant e row-level security são utilizados para restringir os usuários aos dados autorizados.
O Customer Admin gerencia os convites e os acessos da organização. Confirme também os requisitos de licença Power BI antes da ativação.
Consulte o contrato de assinatura e a política de privacidade do AppsVision.
Para sua equipe
Priorize situações que precisam de investigação e converse com os responsáveis sobre o impacto dos acessos.
Relacione aplicações, service principals, concessões e responsáveis para organizar a revisão de identidades.
Localize informações de aplicações, owners e credenciais para apoiar a administração do ambiente.
Use as informações disponíveis como apoio à coleta de evidências e ao acompanhamento das revisões.
Investigue dependências com os donos dos sistemas antes de planejar mudanças nas integrações.
Além do inventário
Novas aplicações, mudanças de responsáveis e permissões e vencimentos de credenciais exigem uma rotina de acompanhamento.
Os dados do AppsVision são projetados para atualização diária, sujeitos às dependências e limitações dos serviços Microsoft. O processamento inicial pode levar até 24 horas.
Combine responsáveis, datas e critérios para revisar os sinais disponíveis e registrar as decisões. Atualização de dados e execução de ações administrativas são etapas distintas.
Conhecer a rotina de governança de aplicaçõesPerguntas frequentes
Informações de App Registrations e Enterprise Applications, incluindo responsáveis, credenciais, permissões e sinais de atividade disponíveis. A cobertura depende dos dados acessíveis, das permissões concedidas e dos módulos habilitados.
Não. O registro define a aplicação; o service principal representa sua identidade em um tenant. A área Enterprise Applications reúne essas representações locais, incluindo aplicações próprias e de terceiros.
O painel apresenta informações sobre credenciais expiradas ou próximas do vencimento, quando disponíveis nos dados coletados. A equipe responsável usa esses indicadores para planejar a revisão e a renovação.
Não. A ausência de telemetria pode refletir limites de cobertura ou disponibilidade dos dados. Confirme o uso e as dependências com o responsável antes de desativar uma integração.
A proposta do painel é apoiar a análise e a priorização. As decisões de revogar permissões, renovar credenciais ou desativar integrações devem ser validadas e executadas pelos responsáveis pelo ambiente.
Sim. O acesso ao painel requer uma licença Power BI compatível com o modelo de compartilhamento. Confirme com o suporte os requisitos de licenciamento e o cadastro dos usuários antes da ativação.
Não. O AppsVision utiliza informações do ecossistema Microsoft para apoiar a análise e a priorização. A administração das identidades continua no ambiente e nos processos da organização.
Um administrador do tenant concede as permissões apresentadas durante o onboarding. A revogação desse consentimento pode impedir a coleta e a atualização das informações.
Registros sem owner podem ser destacados para revisão quando essa informação estiver disponível nos dados coletados. A equipe deve confirmar também quem responde pelo processo de negócio.
Os dados são projetados para atualização diária, sujeitos às dependências dos serviços Microsoft. O processamento inicial pode levar até 24 horas; o painel não deve ser tratado como monitoramento em tempo real.
Aprofunde sua análise
Do inventário à revisão de permissões, responsáveis e credenciais.
Ver o guia de governança de aplicações no Microsoft Entra ID →
Microsoft Marketplace
Consulte a oferta do AppsVision e as condições de contratação. Valide os requisitos de acesso ao painel antes de começar.